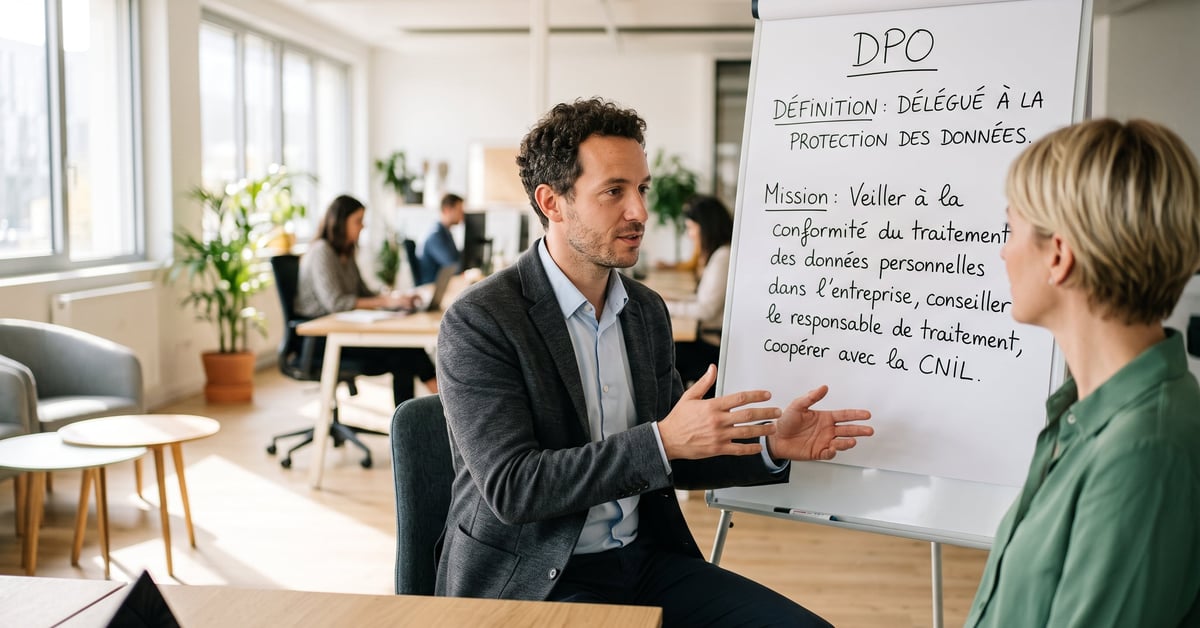
Trois lettres qui reviennent dans presque toutes les conversations autour du RGPD, et pourtant leur sens reste flou pour beaucoup de dirigeants. DPO signifie Data Protection Officer — en français, délégué à la protection des données. C’est le garant interne (ou externe) chargé de veiller à ce qu’une organisation traite les données personnelles dans le respect du Règlement général sur la protection des données et de la loi Informatique et Libertés.
Ce rôle existe depuis mai 2018, date d’application du RGPD en Europe. Mais sa réalité opérationnelle reste mal comprise : ni simple juriste, ni pur technicien, le DPO occupe une position transversale qui touche à la gouvernance, à l’Audit financier : définition, rôle et déroulement des risques numériques et à la relation avec les autorités de contrôle. Voici ce qu’il faut savoir.
Qu’est-ce qu’un DPO exactement ?
Une fonction créée par le RGPD
Le RGPD (articles 37 à 39) a formalisé le poste de DPO à l’échelle européenne. Avant 2018, certaines grandes entreprises désignaient déjà un « correspondant Informatique et Libertés » (CIL) auprès de la CNIL — le DPO en est l’héritier direct, avec des responsabilités élargies et une indépendance renforcée.
Le délégué à la protection des données peut être :
- un salarié de l’organisation (DPO interne) ;
- un prestataire externe, souvent un cabinet juridique ou un consultant spécialisé (DPO mutualisé) ;
- partagé entre plusieurs entités d’un même groupe.
Quelle que soit la forme, son nom et ses coordonnées doivent être communiqués à la CNIL via le téléservice de l’autorité, et publiés auprès des personnes concernées par les traitements.
Missions concrètes du DPO
Le RGPD lui assigne trois grandes missions, mais la réalité du terrain va bien au-delà d’une simple liste.
1. Informer et conseiller. Le DPO sensibilise les équipes — direction, RH, marketing, DSI — aux obligations légales. Il répond aux questions du quotidien : peut-on envoyer cette newsletter ? Ce formulaire de collecte est-il conforme ? Ce contrat avec un sous-traitant couvre-t-il bien les exigences du règlement ?
2. Contrôler la conformité. Il tient (ou supervise) le registre des activités de traitement. Il vérifie que les analyses d’impact (AIPD) sont réalisées pour les traitements à risque élevé. Quand une faille de sécurité survient, il coordonne la notification à la CNIL dans les 72 heures réglementaires.
3. Coopérer avec la CNIL. Le délégué est l’interlocuteur désigné de l’autorité de contrôle. Si la CNIL ouvre une enquête ou un contrôle, c’est lui qui centralise les échanges, rassemble les preuves de conformité et représente l’organisation.
Au quotidien, ses actions peuvent ressembler à ceci :
- Auditer les outils numériques utilisés (CRM, logiciels RH, cookies sur le site web).
- Rédiger ou valider les mentions d’information et politiques de confidentialité.
- Former les nouveaux collaborateurs aux bonnes pratiques de protection des données.
- Répondre aux demandes d’exercice de droits des personnes (accès, effacement, portabilité).
Quand la désignation d’un DPO est-elle obligatoire ?
Toutes les organisations ne sont pas tenues de nommer un DPO. Le RGPD prévoit trois cas d’obligation :
- Les autorités et organismes publics (État, collectivités, établissements publics), à quelques exceptions près pour les juridictions.
- Les organisations dont l’activité principale consiste à effectuer des suivis à grande échelle de personnes (géolocalisation, profilage publicitaire massif, etc.).
- Celles qui traitent à grande échelle des données sensibles : santé, opinions politiques, données biométriques ou génétiques, infractions pénales.
Les PME qui traitent des données uniquement pour leurs propres besoins internes (paie, comptabilité, gestion client standard) ne sont généralement pas obligées de désigner un délégué. Cela dit, beaucoup choisissent de le faire volontairement — une bonne idée quand la conformité RGPD devient un argument commercial ou une exigence de leurs donneurs d’ordre.
Pour toute Entreprise qui hésite, la CNIL met à disposition un outil d’auto-évaluation en ligne permettant de savoir si la désignation est requise.
Statut, indépendance et sanctions
Le DPO bénéficie d’une protection légale : l’organisation ne peut pas le sanctionner pour l’exercice de ses fonctions. Il rapporte directement au niveau le plus élevé de la hiérarchie — PDG, directoire ou conseil d’administration selon la structure. Ce rattachement hiérarchique haut n’est pas un détail : il garantit qu’il peut émettre des avis sans pression opérationnelle.
Que se passe-t-il en l’absence de DPO quand il est obligatoire ? La CNIL peut prononcer des amendes administratives. Le RGPD prévoit deux niveaux de sanctions :
- Jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial pour les violations de moindre gravité (dont l’absence de DPO obligatoire).
- Jusqu’à 20 millions d’euros ou 4 % du CA mondial pour les infractions les plus graves (violation des droits fondamentaux, transferts illicites de données).
Ces plafonds concernent les grandes structures. Pour une PME, les montants réels prononcés par la CNIL sont souvent inférieurs — mais l’impact réputationnel, lui, peut être dévastateur.
Au-delà du risque financier, l’absence de pilotage de la conformité crée des risques opérationnels concrets : fuites de données, perte de confiance des clients, blocage lors d’audits menés par des partenaires ou acquéreurs potentiels. Un DPO compétent agit donc comme un filet de sécurité autant que comme un levier de crédibilité.
Questions fréquentes
Quelle différence entre un DPO interne et un DPO externe ?
Un DPO interne est un salarié de l’organisation qui exerce cette fonction à temps plein ou partiel. Un DPO externe est un prestataire — consultant ou cabinet juridique — mandaté par contrat. Les deux options sont valides au regard du RGPD. Le DPO externe convient souvent mieux aux PME ou aux structures qui ne peuvent pas justifier un poste dédié : il apporte une expertise immédiate, sans coût fixe élevé, mais connaît moins intimement les processus internes.
Le DPO est-il responsable personnellement en cas de violation du RGPD ?
Non. La responsabilité juridique d’une violation du RGPD incombe au responsable de traitement — c’est-à-dire à l’organisation elle-même, représentée par son dirigeant. Le DPO est un conseiller et un contrôleur interne : il peut émettre des recommandations, mais c’est la direction qui décide. Si elle ignore ses avertissements, la sanction tombe sur l’entreprise, pas sur le délégué.
Comment désigner un DPO auprès de la CNIL ?
La désignation se fait via le téléservice de notification de la CNIL, accessible sur son site officiel. Il faut renseigner les coordonnées du délégué (nom, adresse e-mail de contact professionnel) et préciser s’il est interne ou externe. La CNIL ne valide pas la désignation — elle l’enregistre simplement. Aucun agrément ni certification officielle n’est exigé par le RGPD, même si des certifications professionnelles (CIPP/E, DPO certifié AFNOR) renforcent la crédibilité du profil.
Le DPO doit-il obligatoirement être juriste ?
Pas forcément. Le RGPD exige une « connaissance spécialisée de la législation et des pratiques en matière de protection des données », sans imposer de diplôme précis. En pratique, les profils DPO combinent souvent droit et informatique — juristes qui maîtrisent la sécurité des systèmes, ou ingénieurs qui ont approfondi le cadre réglementaire. Ce qui compte : la capacité à comprendre les traitements techniques ET à les traduire en obligations légales.
Un même DPO peut-il gérer plusieurs entreprises simultanément ?
Oui, le RGPD l’autorise explicitement, notamment pour les groupes d’entreprises ou les associations professionnelles. Un DPO externe peut donc intervenir pour plusieurs clients en parallèle. La seule limite : il doit pouvoir exercer ses missions efficacement pour chacun. Si le volume de traitements est trop important, la CNIL peut estimer que la mutualisation crée un conflit d’intérêts ou un manque de disponibilité réelle.